Viele Unternehmen haben ihre Cloud-, Hybrid- oder Souveränitätsstrategie längst beschlossen. Doch die eigentliche Arbeit beginnt danach; wenn Governance auf Betriebsroutinen, Schnittstellen und Verantwortlichkeiten treffen. Bleiben Detailfragen des IT-Betriebs offen, enden die Vorgaben als Papiertiger ohne Handlungsmacht.
Digitale Souveränität zeigt sich im Cloud-Alltag: bei der Kontrolle über Daten und Zugriffe – und darin, wie handlungsfähig Unternehmen bei einem Anbieterwechsel oder einer Störung bleiben.
Abhängigkeiten können Unternehmen auf mehreren Ebenen enorm teuer kommen. Dieser Aspekt fällt allerdings in den entscheidenden Diskussionen rund um Souveränität noch zu häufig unter den Tisch. Denn was passiert, wenn ausgerechnet der Hyperscaler seine Preise um 10 Prozent erhöht, auf dessen Cloud sämtliche Kernprozesse laufen? Dann muss das Unternehmen zähneknirschend diese höheren Kosten hinnehmen. Und wenn durch eine Störung wichtige Workloads wegfallen? Dann entstehen Ausfälle, die wiederum Verluste verursachen.
Digitale Souveränität entscheidet sich im Cloud-Betrieb
Ob ein Unternehmen tatsächlich souverän handelt, entscheidet sich im laufenden Multi- und Hybrid-Cloud-Betrieb: bei Zugriffsrechten, Schlüsselverwaltung, Change-Freigaben, Datenflüssen, Kostenmodellen und der Frage, wer im Störungsfall wirklich handlungsfähig bleibt. Wer digitale Souveränität ausschließlich über die Wahl des Anbieters und dessen geographischen oder rechtlichen Standort definiert, greift deshalb zu kurz.
Unternehmen müssen wissen, wo ihre Daten liegen, wer darauf zugreifen kann und wie sie sich exportieren lassen. Sie müssen klären, wer kritische Systeme tatsächlich betreibt. Und sie sollten realistisch einschätzen können, wie aufwändig ein Wechsel von Anbieter, Technologie oder Betriebsmodell wäre.
Das Beispiel Verschlüsselung macht das greifbar: Auch bei einem souveränen Cloud-Anbieter behält ein Unternehmen nur dann die vollständige Kontrolle über seine Daten, wenn es die kryptografischen Schlüssel selbst verwaltet. Ohne eigenes Schlüsselmanagement mit dokumentierten Rotationszyklen, getrennten Rollen und nachvollziehbarer Protokollierung bleibt Datenhoheit eine Absichtserklärung. Anforderungen sind deshalb je Anwendung, Datenbestand und Dienst konkret zu definieren. Je nach Anwendungsfall stehen Datenkontrolle, Betriebssicherheit, Portabilität, Kostensteuerung oder Exitfähigkeit im Vordergrund.
Von der Strategie zur Praxis: Vier Hebel für mehr Kontrolle
Souveränität wird dann alltagstauglich, wenn sie sich in bestehende Prozesse übersetzt, statt nur als zusätzliches Regelwerk lose danebenzustehen. Vier Ansatzpunkte haben sich in Transformationsprojekten bewährt:
1. Exit-Fähigkeit in der Cloud frühzeitig planen
Exit-Strategien gehören in die Architektur- und Beschaffungsphase. Eine belastbare Strategie beantwortet fünf Fragen:
Welche Ereignisse lösen einen Exit aus? Erhebliche Preisänderungen, regulatorische Anforderungen, Leistungsmängel, oder der Wegfall eines Dienstes?
Welche Anwendungen sind betroffen und wie stark bindet sie der Anbieter?
Wo liegen die Daten und was kostet ihr Umzug?
Wie sieht der Zielzustand aus?
Welche vertraglichen Regelungen sichern den Wechsel ab, von Mitwirkungspflichten über Nachweise und Datenherausgabe bis zu Kündigungsfristen?
Für kritische Systeme sollten Unternehmen diese Szenarien regelmäßig testen.
2. Anwendungen und Daten nach Kritikalität klassifizieren
Business-Impact-Analysen helfen, Anwendungen nach Kritikalität zu ordnen und dabei zu bewerten: Welche Anwendungen sind geschäftskritisch, welche Daten benötigen besonderen Schutz, welche Anforderungen an Sicherheit, Betrieb und Zielplattform folgen daraus? Diese Zuordnung verhindert pauschale und unnötig teure Vorgaben für das gesamte Portfolio.
3. Souveränitätsanforderungen in IT-Prozesse integrieren
Unternehmen müssen Souveränitätsanforderungen von Beginn an mitdenken: in den Architektur-Reviews, in die Beschaffung, in Change- und Release-Prozesse. Konkret heißt das, vor der Freigabe zu prüfen, welche Datenkategorien ein Anbieter verarbeitet, wo Schlüssel liegen, welche privilegierten Zugriffe bestehen, welche Schnittstellen proprietär sind und welcher Migrationsaufwand bei einem Wechsel entstünde. Solche Prüfpunkte lassen sich weitgehend automatisieren über Policy-as-Code, Landing-Zone-Vorgaben und Tagging-Standards, die Datenklassifikation, Kritikalität und Zielplattform maschinenlesbar mitführen.
4. Daten, Schnittstellen und Betriebswissen dokumentieren
Ein technisch exportierbarer Datenbestand nützt wenig, wenn Datenmodell, Beziehungen und fachliche Regeln nicht dokumentiert sind. Handlungsfähigkeit entsteht erst, wenn Schnittstellen, Berechtigungsmodelle, Transformationslogik und Betriebsprozesse nachvollziehbar beschrieben sind.
Stand: 08.12.2025
Es ist für uns eine Selbstverständlichkeit, dass wir verantwortungsvoll mit Ihren personenbezogenen Daten umgehen. Sofern wir personenbezogene Daten von Ihnen erheben, verarbeiten wir diese unter Beachtung der geltenden Datenschutzvorschriften. Detaillierte Informationen finden Sie in unserer Datenschutzerklärung.
Einwilligung in die Verwendung von Daten zu Werbezwecken
Ich bin damit einverstanden, dass die Vogel IT-Medien GmbH, Max-Josef-Metzger-Straße 21, 86157 Augsburg, einschließlich aller mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen (im weiteren: Vogel Communications Group) meine E-Mail-Adresse für die Zusendung von Newslettern und Werbung nutzt. Auflistungen der jeweils zugehörigen Unternehmen können hier abgerufen werden.
Der Newsletterinhalt erstreckt sich dabei auf Produkte und Dienstleistungen aller zuvor genannten Unternehmen, darunter beispielsweise Fachzeitschriften und Fachbücher, Veranstaltungen und Messen sowie veranstaltungsbezogene Produkte und Dienstleistungen, Print- und Digital-Mediaangebote und Services wie weitere (redaktionelle) Newsletter, Gewinnspiele, Lead-Kampagnen, Marktforschung im Online- und Offline-Bereich, fachspezifische Webportale und E-Learning-Angebote. Wenn auch meine persönliche Telefonnummer erhoben wurde, darf diese für die Unterbreitung von Angeboten der vorgenannten Produkte und Dienstleistungen der vorgenannten Unternehmen und Marktforschung genutzt werden.
Meine Einwilligung umfasst zudem die Verarbeitung meiner E-Mail-Adresse und Telefonnummer für den Datenabgleich zu Marketingzwecken mit ausgewählten Werbepartnern wie z.B. LinkedIN, Google und Meta. Hierfür darf die Vogel Communications Group die genannten Daten gehasht an Werbepartner übermitteln, die diese Daten dann nutzen, um feststellen zu können, ob ich ebenfalls Mitglied auf den besagten Werbepartnerportalen bin. Die Vogel Communications Group nutzt diese Funktion zu Zwecken des Retargeting (Upselling, Crossselling und Kundenbindung), der Generierung von sog. Lookalike Audiences zur Neukundengewinnung und als Ausschlussgrundlage für laufende Werbekampagnen. Weitere Informationen kann ich dem Abschnitt „Datenabgleich zu Marketingzwecken“ in der Datenschutzerklärung entnehmen.
Falls ich im Internet auf Portalen der Vogel Communications Group einschließlich deren mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen geschützte Inhalte abrufe, muss ich mich mit weiteren Daten für den Zugang zu diesen Inhalten registrieren. Im Gegenzug für diesen gebührenlosen Zugang zu redaktionellen Inhalten dürfen meine Daten im Sinne dieser Einwilligung für die hier genannten Zwecke verwendet werden. Dies gilt nicht für den Datenabgleich zu Marketingzwecken.
Recht auf Widerruf
Mir ist bewusst, dass ich diese Einwilligung jederzeit für die Zukunft widerrufen kann. Durch meinen Widerruf wird die Rechtmäßigkeit der aufgrund meiner Einwilligung bis zum Widerruf erfolgten Verarbeitung nicht berührt. Um meinen Widerruf zu erklären, kann ich als eine Möglichkeit das unter https://contact.vogel.de abrufbare Kontaktformular nutzen. Sofern ich einzelne von mir abonnierte Newsletter nicht mehr erhalten möchte, kann ich darüber hinaus auch den am Ende eines Newsletters eingebundenen Abmeldelink anklicken. Weitere Informationen zu meinem Widerrufsrecht und dessen Ausübung sowie zu den Folgen meines Widerrufs finde ich in der Datenschutzerklärung.
Souveräne Cloud: Kosten und Wirtschaftlichkeit realistisch bewerten
Teuer wird Souveränität vor allem dann, wenn Unternehmen sie nachträglich herstellen müssen. Voraussetzung für einen wirtschaftlichen Betrieb ist eine risikobasierte Plattformauswahl: Nicht jede Anwendung benötigt maximale Portabilität, Redundanz oder den vollen Funktionsumfang eines internationalen Hyperscalers. Viele kritische Anwendungen kommen mit einem klar abgegrenzten Leistungsumfang aus, bei der eine souveräne Cloud wirtschaftlich attraktiv sein kann.
Realistisch bleiben sollte man dennoch. Kleinere souveräne Anbieter erreichen noch nicht dieselben Skaleneffekte und bieten eine eingeschränkte Auswahl an virtuellen Maschinen und Diensten; Systeme müssen deshalb mitunter größer dimensioniert werden als nötig. Hinzu kommen interne Kosten für Schulungen und die Suche nach Fachkräften. Transparente Kostenmodelle, Standardisierung, FinOps und eine klare Plattform-Governance sind die Werkzeuge, mit denen Finance und IT diese Effekte sichtbar machen und steuern.
Eine zusätzliche Ebene bringt generative künstliche Intelligenz (KI) ins Spiel. Kritisch sind hier vor allem zwei Abhängigkeiten: der Zugang zu bestimmten Großen Sprachmodellen und die Kosten ihrer Nutzung. Anbieter können Zugangsbedingungen, Lizenzmodelle oder regionale Verfügbarkeiten ändern; Preisanpassungen wirken bei hoher Nutzung unmittelbar auf die Wirtschaftlichkeit. Wer KI-Anwendungen so baut, dass Modelle austauschbar bleiben, gewinnt Handlungsspielraum – auch mit Blick auf knappe GPU-Kapazitäten. KI-Governance, Datenstrategie und Plattformstrategie müssen dafür eng zusammenspielen.
Bildquelle: Vogel-IT Medien
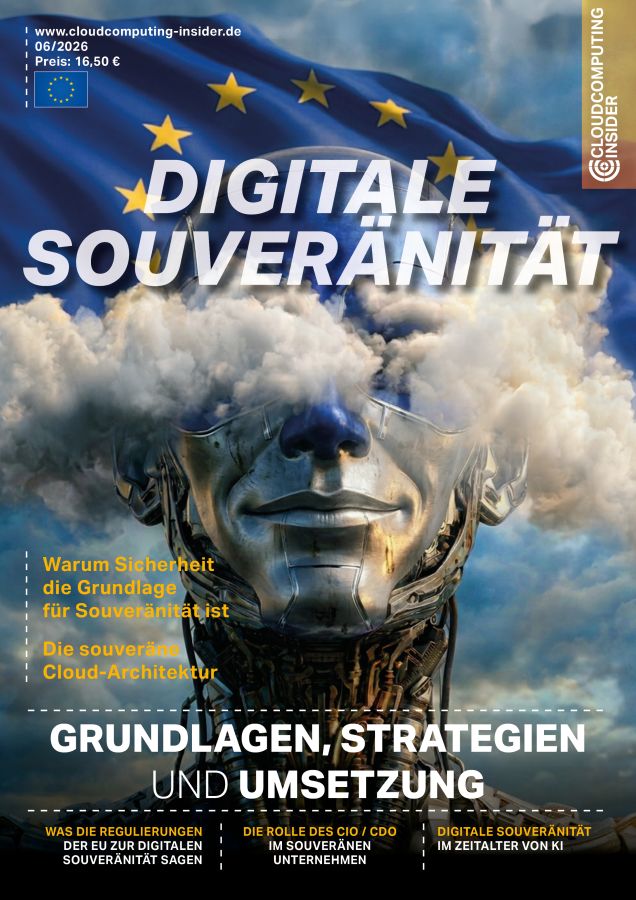
Neue Sonderpublikation
Digitale Souveränität
Grundlagen, Strategien und Umsetzung
Daten, Anwendungen, Infrastrukturen: Wer die Kontrolle behält, sichert Innovation und Handlungsfähigkeit. Unsere neue Sonderpublikation zeigt, welche Strategien, Technologien und Lösungen Unternehmen auf dem Weg zu mehr digitaler Selbstbestimmung unterstützen – und wie realistisch das Ziel einer souveränen digitalen Zukunft für Europa wirklich ist.
Digitale Souveränität als kontinuierliche Praxis verankern
Für den Einstieg sollten Unternehmen in drei Schritten vorgehen. Zu Beginn ist es sinnvoll, eine Souveränitätsstrategie festzulegen. Hier legen die Verantwortlichen fest, für welche Anwendungen und Daten höhere Kontrolle, Portabilität oder Betriebssicherheit erforderlich sind und welche Rolle souveräne Angebote künftig einnehmen. Im zweiten Schritt gilt es, Anwendungen nach Kritikalität und Anforderungen zu klassifizieren und geeigneten Zielplattformen zuzuordnen. Und schließlich folgen Praxistests des Konzepts, etwa mit einem Pilotprojekt aus wenigen kritischen Anwendungen oder SaaS-Diensten.
Doch all das ist nur der Anfang. Denn digitale Souveränität ist eine Fähigkeit, die man trainiert. Wie gut sie ausgebildet ist, zeigt sich dann, wenn ein Anbieter Preise ändert, ein Dienst ausfällt oder eine neue Regulierung greift. Unternehmen, die Souveränitätsanforderungen in ihre Betriebsroutinen, Kontrollpunkte und Governance-Prozesse übersetzt haben, bleiben in diesen Momenten technisch, organisatorisch und wirtschaftlich handlungsfähig.
* Der Autor Dr. Stefan Schnitter ist Managing Partner bei Detecon und globaler Leiter des Bereichs Infrastruktur und Cloud-Transformation. Er berät Unternehmen aus unterschiedlichen Branchen bei der Modernisierung ihrer IT-Infrastruktur – von der Cloud-Strategie und Zielarchitektur über die Transformation von Betriebsmodellen bis hin zur Kostenoptimierung. Zuvor verantwortete er in verschiedenen Führungspositionen bei der Deutschen Telekom den Aufbau und Betrieb von Cloud-Infrastrukturen in Europa.