KI-Agenten erledigen Aufgaben eigenständig und greifen dabei auf Unternehmensdaten, Anwendungen und andere Dienste zu. Das verspricht Tempo und Entlastung, vergrößert aber auch die Angriffsfläche. Welche Wege zeigen Anbieter auf der it-sa 2026 in Nürnberg, um die neuen digitalen Akteure zu kontrollieren? Einige Beispiele.
Für den sicheren Einsatz von KI-Agenten gibt es noch keinen Königsweg – die Anbieter auf der it-sa 2026 setzen auf unterschiedliche Bausteine, von Identitätskontrolle bis Datensouveränität.
Wer einem KI-Agenten einen Auftrag gibt, rechnet damit, dass er ihn zuverlässig ausführt. Dafür muss der Agent häufig Informationen aus mehreren Systemen abrufen, Entscheidungen vorbereiten oder Aktionen anstoßen. Genau dort liegt das Sicherheitsproblem. Ein Agent kann in kurzer Zeit mehr Zugriffe und Datenbewegungen auslösen als ein Mensch. Er kann dabei auf Rechte zurückgreifen, die für seine Aufgabe gar nicht nötig wären. Auch eine manipulierte Eingabe kann ihn zu Handlungen bewegen, die seine Auftraggeber nicht beabsichtigt haben.
Unternehmen müssen deshalb wissen, welche Agenten im Einsatz sind, wem sie zugeordnet werden und worauf sie zugreifen dürfen. Sie brauchen Wege, Fehlverhalten zu erkennen und im Ernstfall einzugreifen. Dazu kommen Fragen der Datensouveränität, der Nachvollziehbarkeit und der Verantwortung. Ein Agent mag autonom arbeiten; die Folgen seines Handelns bleiben eine Aufgabe der Organisation.
Auf der Nürnberger Sicherheitsmesse it-sa 2026 wurde diese Herausforderung aus verschiedenen Blickwinkeln verhandelt. Die Gespräche mit den Ausstellern zeigen ein noch junges Feld. Einige Anbieter übertragen bewährte Schutzkonzepte auf KI-Systeme. Andere arbeiten an neuen Kontrollschichten für Agenten und ihre Verbindungen. Wiederkehrend ist die Einsicht, dass Technik allein nicht genügt. Ohne klare Regeln, Zuständigkeiten und einen Überblick über die eigene Umgebung stößt ein selbst leistungsfähiges Sicherheitsprodukt an seine Grenzen und bleibt schlimmstenfalls blind.
Sichtbarkeit und Leitplanken für KI-Agenten
Für Cloudflare beginnt die Debatte mit einer Verschiebung im Netzverkehr. Stefan Henke, RVP DACH, und Max Imbiel, Field CISO DACH, berichten im Gespräch, der automatisierte und KI-generierte Traffic habe im Mai bereits den menschlichen überholt. Die Entwicklung habe schneller eingesetzt als erwartet. Damit werde die Frage dringlicher, wie sich Agenten kontrollieren lassen, die im Internet unterwegs sind und mit Unternehmensdiensten interagieren.
Die Steuerung von Agentic AI sowie der nachweislich langfristige Return-on-Invest – mit diesen Themen war Cloudflare 2026 auf der it-sa präsent.
(Bild: Cloudflare via LinkedIn)
Cloudflare setzt dafür auf Bausteine, die aus bestehenden Sicherheitsangeboten weiterentwickelt wurden. Das „AI Gateway“ bündelt Zugriffe auf unterschiedliche Sprachmodelle. Unternehmen können darüber nachvollziehen, welche Modelle genutzt werden, wie viele Tokens anfallen und welche Kosten entstehen. Das sei auch für die Steuerung wichtig: Hohe Nutzung bedeute nicht automatisch hohe Produktivität. Zugleich ermögliche die Übersicht, Budgets oder erlaubte Modelle festzulegen.
Ein weiterer Baustein ist ein Portal für MCP-Server. Das Model Context Protocol verbindet KI-Anwendungen mit externen Werkzeugen und Datenquellen. Weil das Protokoll offen und in der Umsetzung variabel sei, brauche es eine zusätzliche Kontrollschicht, argumentieren die Cloudflare-Vertreter. Unternehmen könnten darüber festlegen, welche Verbindungen erlaubt sind und welche Regeln für sie gelten. Ergänzt werde das durch Zero-Trust-Prinzipien: Ein Agent soll sich ausweisen, und sein Zugriff wird anhand von Herkunft, Kontext und Verhalten bewertet.
Das wird besonders wichtig, sobald künstliche Intelligenz (KI) über einzelne Nutzer hinaus in Geschäftsprozesse wandert. Daraus ergebe sich ein „Multiplayer-Problem“: Ein gemeinsam genutzter Agent kann von Beschäftigten mit unterschiedlichen Rechten verwendet werden. Er darf dann nicht über seinen allgemeinen Systemzugang Informationen zugänglich machen, die der jeweilige Nutzer selbst nicht sehen dürfte. Auch die Kommunikation zwischen Agenten sei noch ungelöst. Es fehlten Standards, mit denen sich Identitäten, Befugnisse und Vertrauen zwischen ihnen verlässlich prüfen ließen.
Eine Identität für jeden Agenten
Auch Okta setzt bei der Frage nach Kontrolle bei der Identität an. Thomas Heinz, Senior Manager Solutions Engineering (Presales) für die DACH-/CEE-Region, beschreibt den Umstand, dass Unternehmen oft erst nach einer Bestandsaufnahme merken, wie viele Agenten bereits vorhanden sind. Eine Organisation, die mit einer überschaubaren Zahl rechnet, könne bei einer Prüfung mehrere Hundert entdecken. Häufig seien die Systeme schon nutzbar, während Regeln und Überwachung noch fehlten.
Stand: 08.12.2025
Es ist für uns eine Selbstverständlichkeit, dass wir verantwortungsvoll mit Ihren personenbezogenen Daten umgehen. Sofern wir personenbezogene Daten von Ihnen erheben, verarbeiten wir diese unter Beachtung der geltenden Datenschutzvorschriften. Detaillierte Informationen finden Sie in unserer Datenschutzerklärung.
Einwilligung in die Verwendung von Daten zu Werbezwecken
Ich bin damit einverstanden, dass die Vogel IT-Medien GmbH, Max-Josef-Metzger-Straße 21, 86157 Augsburg, einschließlich aller mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen (im weiteren: Vogel Communications Group) meine E-Mail-Adresse für die Zusendung von Newslettern und Werbung nutzt. Auflistungen der jeweils zugehörigen Unternehmen können hier abgerufen werden.
Der Newsletterinhalt erstreckt sich dabei auf Produkte und Dienstleistungen aller zuvor genannten Unternehmen, darunter beispielsweise Fachzeitschriften und Fachbücher, Veranstaltungen und Messen sowie veranstaltungsbezogene Produkte und Dienstleistungen, Print- und Digital-Mediaangebote und Services wie weitere (redaktionelle) Newsletter, Gewinnspiele, Lead-Kampagnen, Marktforschung im Online- und Offline-Bereich, fachspezifische Webportale und E-Learning-Angebote. Wenn auch meine persönliche Telefonnummer erhoben wurde, darf diese für die Unterbreitung von Angeboten der vorgenannten Produkte und Dienstleistungen der vorgenannten Unternehmen und Marktforschung genutzt werden.
Meine Einwilligung umfasst zudem die Verarbeitung meiner E-Mail-Adresse und Telefonnummer für den Datenabgleich zu Marketingzwecken mit ausgewählten Werbepartnern wie z.B. LinkedIN, Google und Meta. Hierfür darf die Vogel Communications Group die genannten Daten gehasht an Werbepartner übermitteln, die diese Daten dann nutzen, um feststellen zu können, ob ich ebenfalls Mitglied auf den besagten Werbepartnerportalen bin. Die Vogel Communications Group nutzt diese Funktion zu Zwecken des Retargeting (Upselling, Crossselling und Kundenbindung), der Generierung von sog. Lookalike Audiences zur Neukundengewinnung und als Ausschlussgrundlage für laufende Werbekampagnen. Weitere Informationen kann ich dem Abschnitt „Datenabgleich zu Marketingzwecken“ in der Datenschutzerklärung entnehmen.
Falls ich im Internet auf Portalen der Vogel Communications Group einschließlich deren mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen geschützte Inhalte abrufe, muss ich mich mit weiteren Daten für den Zugang zu diesen Inhalten registrieren. Im Gegenzug für diesen gebührenlosen Zugang zu redaktionellen Inhalten dürfen meine Daten im Sinne dieser Einwilligung für die hier genannten Zwecke verwendet werden. Dies gilt nicht für den Datenabgleich zu Marketingzwecken.
Recht auf Widerruf
Mir ist bewusst, dass ich diese Einwilligung jederzeit für die Zukunft widerrufen kann. Durch meinen Widerruf wird die Rechtmäßigkeit der aufgrund meiner Einwilligung bis zum Widerruf erfolgten Verarbeitung nicht berührt. Um meinen Widerruf zu erklären, kann ich als eine Möglichkeit das unter https://contact.vogel.de abrufbare Kontaktformular nutzen. Sofern ich einzelne von mir abonnierte Newsletter nicht mehr erhalten möchte, kann ich darüber hinaus auch den am Ende eines Newsletters eingebundenen Abmeldelink anklicken. Weitere Informationen zu meinem Widerrufsrecht und dessen Ausübung sowie zu den Folgen meines Widerrufs finde ich in der Datenschutzerklärung.
Oktas Ansatz überträgt das Prinzip des Identity and Access Management auf Agenten. Ein Agent soll sich beim Identitätsanbieter anmelden und einen zeitlich begrenzten Zugriffstoken anfordern. Dabei wird geprüft, wer ihn gestartet hat und welche Rechte diese Person besitzt. Ändern sich die Berechtigungen, sollen sie sich auch für den Agenten aktualisieren. So lässt sich vermeiden, dass ein Agent über einen weitreichenden API-Schlüssel dauerhaft Zugriff auf eine ganze Datenbank erhält.
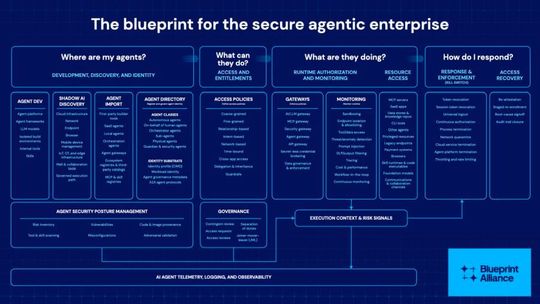
Die Okta Blueprint Alliance bringt verschiedene Sicherheitsanbieter zusammen, damit Unternehmen KI-Agenten über Identitäten, Netzwerke und Anwendungen hinweg besser erkennen und kontrollieren können.
(Bild: Okta)
Heinz hält es für riskant, Agenten pauschal mit umfassenden Rechten auszustatten. Der Zugriff müsse auf die jeweilige Aufgabe begrenzt bleiben. Zusätzlich braucht es Sichtbarkeit: Unternehmen sollen erkennen, welche Agenten vorhanden sind, wo sie sich bewegen und was sie tun. Für den Fall eines Sicherheitsvorfalls brauche es auch die Möglichkeit, Zugänge schnell zu sperren, was Okta mittels eines Not-Aus-Schalters ermöglicht. Das erinnert an Zero Trust, das Okta als anwendbares Modell für die neue Situation versteht. Weil Agenten sich über Identitäten anmelden, durch Netze bewegen und Daten abrufen, muss die Kontrolle an mehreren Stellen greifen.
Dafür arbeitet Okta mit Partnern aus verschiedenen Sicherheitsbereichen in einer Blueprint Alliance zusammen. Sie soll Bausteine wie Identitätsmanagement, Netzwerkschutz und Endpoint-Sicherheit verbinden. Der Gedanke dahinter: Kein einzelner Anbieter sieht alle Aktivitäten eines Agenten. Erst wenn die Signale aus unterschiedlichen Systemen zusammenlaufen, entsteht ein brauchbares Bild. Die Allianz soll zudem helfen, Schatten-KI zu entdecken, also Anwendungen, die ohne Wissen oder Freigabe der IT eingesetzt werden.
Datenzugriffe begrenzen und nachvollziehbar machen
Kiteworks kommt aus dem sicheren Datenaustausch. Das Unternehmen hat seine Plattform von der Übertragung großer Dateien zu einem breiteren Angebot für E-Mail, Filesharing und Zusammenarbeit weiterentwickelt. Philipp Wittek, Head of EMEA Sales, sieht den sicheren Umgang mit Agenten als Fortsetzung dieser Aufgabe: Sobald KI-Systeme auf Dokumente und Nachrichten zugreifen, müsse kontrollierbar bleiben, welche Daten sie erhalten und wohin sie diese weitergeben.
Die zentrale Voraussetzung ist für Kiteworks eine eindeutige Identität. Ein Secure MCP Server kann Agenten mit den Daten verbinden, die in der Plattform liegen. Der Zugriff soll dabei den Berechtigungen des Nutzers folgen. Ein Beschäftigter kann den Agenten also nicht dazu bringen, Inhalte abzurufen, für die er selbst keine Freigabe hat. Die Anbieter betonen, dass dies auf der Datenebene durchgesetzt werde. Einzelne Dateien oder E-Mails ließen sich separat schützen und mit eigenen Zugriffsregeln versehen.
Über den Secure MCP Server von Kiteworks können Agenten nur auf Daten zugreifen, für die sie eine Berechtigung haben. Kunden können auch einen eigenen privaten Kiteworks MCP Server über Github installieren.
(Bild: Github)
Eine wichtige Rolle spielt die Klassifizierung. Sind Daten als vertraulich, öffentlich oder besonders schützenswert gekennzeichnet, kann die Richtlinien-Engine darauf reagieren. Sie kann etwa externe Weitergabe untersagen, Wasserzeichen setzen oder zusätzliche Freigaben verlangen. Kiteworks verbindet diese Regeln mit Verschlüsselung und Protokollierung. Jeder Zugriff und Datenaustausch soll nachvollziehbar bleiben, unabhängig davon, ob ein Mensch oder ein Agent gehandelt hat. Das sei für interne Prüfungen und mögliche Nachweise gegenüber Behörden wichtig.
Die Argumentation setzt voraus, dass Unternehmen ihre Datenbestände klassifizieren können. Kiteworks verweist auf Partnerschaften mit Anbietern, die solche Bestände automatisiert erfassen und einordnen. Diese Arbeit sei vielerorts noch nicht erledigt. Wittek beschreibt Klassifizierung und Identitätsmanagement als aktuelle Vorarbeiten, bevor Unternehmen Agenten verlässlich in sensible Prozesse einbinden könnten. Ein einheitliches Framework für die gesamte Branche fehle aber bisher.
Auch die Bereitstellung der Plattform gehört zur Sicherheitsargumentation. Kiteworks bietet Hosting, Private Cloud und lokale Installation an. Nach Wittek betreiben mittlerweile mehr als die Hälfte der EMEA-Kunden Kiteworks on-premises oder in einer Private Cloud. Er führt das auf das wachsende Interesse an digitaler und Datensouveränität zurück. Gerade regulierte Branchen, darunter Finanzwirtschaft, öffentlicher Sektor und Rüstung, verlangten Kontrolle über Standort und Schlüssel. Die it-sa werde jedes Jahr größer, sagt Wittek; die diesjährige Präsenz von Akteuren aus dem Verteidigungsbereich spiegele eine breitere Sicherheitsdebatte wider.
Mimecast betrachtet die Agentenfrage eng zusammen mit dem Verhalten der Beschäftigten: Der Schutz der digitalen Arbeit verwandle sich zu einem Ansatz, der Menschen, Daten und KI gemeinsam in den Blick nimmt, erklärt mir Alexander Peters Senior Manager Sales Engineering (SE Leader) DACH. Unternehmen führten neue KI-Funktionen oft schnell ein, während Schulungen und klare Regeln hinterherhinkten. Gerade im Mittelstand könnten Beschäftigte Anwendungen installieren, ohne dass die IT davon erfahre.
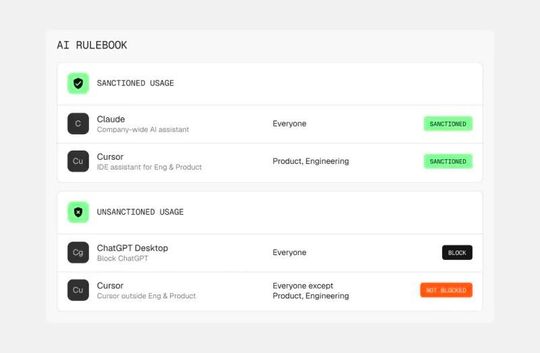
Daher will Mimecast zunächst sichtbar machen, welche Agenten im Unternehmen vorhanden sind und ob sie freigegeben wurden. Anschließend wird das technische Risiko mit dem Risikoprofil der Nutzer verbunden. Peters verweist auf interne und externe Studien, nach denen ein kleiner Teil der Beschäftigten für einen großen Anteil riskanter Vorfälle verantwortlich sei. Wer bereits häufig auf verdächtige Links klicke oder Sicherheitsregeln missachte, könne auch beim Einsatz eines Agenten besondere Aufmerksamkeit erfordern.
Das Agent Risk Center stand im Mittelpunkt des Messeauftritts von Mimecast. Es unterstützt bei der unternehmensweiten Erkennung, Überwachung und Steuerung von KI-Agenten.
(Bild: Mimecast)
Daraus folgt eine abgestufte Reaktion. Unternehmen können nicht genehmigte Agenten blockieren oder auffällige Datenbewegungen melden. Mimecast will dabei auch den Kontext berücksichtigen: Welche Person hat den Agenten gestartet? Von welchem System kommt eine Datei? Wohin wird sie übermittelt? Peters zufolge muss dafür der Dateiinhalt nicht zwingend analysiert werden. Schon die Verbindung zwischen einer vertrauenswürdigen internen Quelle und einem nicht genehmigten Ziel könne einen Alarm auslösen. Kunden könnten eine Inhaltsanalyse ergänzen, wenn sie sie benötigen.
Für Beschäftigte setzt Mimecast auf zeitnahe Rückmeldung. Wenn ein riskantes Verhalten auffällt, könne eine kurze, passende Schulung eingeblendet werden. Das solle helfen, Fehler zu korrigieren, ohne jede Person pauschal unter Verdacht zu stellen. Entscheidend sei, dass Mitarbeitende die Regeln im Moment der Handlung verstehen. Langfristig wolle das Unternehmen so zeigen, ob sich das Risikoverhalten tatsächlich verändert.
Zugriffe nur dann freigeben, wenn sie gebraucht werden
Palo Alto Networks setzt ebenfalls auf mehrere Ebenen. Anhand eines Vergleichs erklärt Field CSO Andy Schneider die besondere Herausforderung: Ein KI-Agent könne wie ein sehr leistungsfähiger Mitarbeiter wirken, der an sich nichts vergisst, gleichzeitig in vielen Unternehmen präsent ist und nicht immer so handelt, wie es die Organisation erwartet. Daraus leitet er ab, dass Unternehmen zunächst begrenzen müssen, welche Informationen ein Agent erhält und welche Systeme er nutzen darf.
Palo Alto Networks bündelt KI-Verkehr über ein AI Gateway. Damit können Unternehmen festlegen, welche Modelle und Dienste erlaubt sind. Eine Browser-Kontrolle soll verhindern, dass Beschäftigte oder Anwendungen unkontrolliert auf externe KI-Angebote zugreifen. DLP-Funktionen können beispielsweise verhindern, dass Quellcode in ein nicht genehmigtes Modell kopiert wird. Gleichzeitig soll eine Laufzeitsicherung Prompts und Antworten auf Angriffsmuster prüfen. Schneider beschreibt das als eine Art KI-Firewall, die unter anderem Versuche erkennen soll, Schutzvorkehrungen eines Modells durch manipulierte Geschichten oder Anweisungen zu umgehen.
Auch Schneider betont: Vor jeder Kontrolle müsse die Bestandsaufnahme stehen. Unternehmen wüssten häufig nicht, welche Modelle und Agenten in ihren Containern, Anwendungen oder Browsern stecken. Ohne diese Sichtbarkeit lasse sich weder die Nutzung steuern noch beurteilen, welche Daten gefährdet sind. Erst danach lasse sich entscheiden, was intern betrieben werden soll und welche externe Nutzung vertretbar ist.
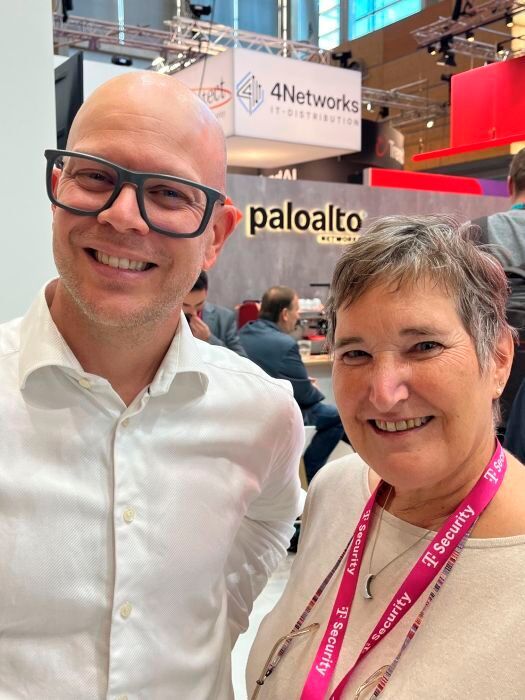
Im Gespräch mit Elke Witmer-Goßner auf der it-sa 2026 erläutert Andy Schneider von Palo Alto Networks, wie Unternehmen KI-Agenten sichtbar machen und ihre Zugriffe auf Daten gezielt begrenzen können.
(Bild: Vogel IT-Medien)
Besonders wichtig ist der Zugriff auf Unternehmensdaten. Ein Agent soll nicht alle Rechte seines menschlichen Auftraggebers erben. Palo Alto Networks beschreibt dafür ein Just-in-Time-Verfahren: Wenn ein Agent auf eine bestimmte Ressource zugreifen muss, fragt er den Zugriff an. Ein Identitäts- und Berechtigungssystem prüft die Anfrage und gibt die nötigen Rechte nur für diesen Vorgang frei. Danach endet der Zugriff wieder. Die Idee stammt aus dem Privileged Access Management und wird auf nicht-menschliche Identitäten übertragen. Palo Alto Networks setzt dabei auf seine integrierte Identity-Security-Plattform Idira (hervorgegangen aus der Cyberark-Akquisition).
Schneider beschreibt den Ansatz als Verbindung bestehender Sicherheitsmechanismen mit neuen Funktionen für künstliche Intelligenz. Die Technologie könne Unternehmen unterstützen, die Entscheidung über das akzeptable Risiko müsse aber bei ihnen selbst liegen. Dazu gehöre auch, den wirtschaftlichen Wert von Systemen zu kennen. Ein technisch besonders verwundbarer Rechner könne für das Geschäft weniger wichtig sein als ein weniger auffälliges System, dessen Ausfall einen zentralen Prozess unterbricht. Die it-sa sei für solche Gespräche ein Ort, an dem sich Unternehmen zunächst Orientierung verschaffen müssten. Schneider warnt davor, sich von Produkten allein leiten zu lassen. Ausgangspunkt müsse die eigene Risikobewertung sein.
TrendAI, die Enterprise-Sparte von Trend Micro, ordnet künstliche Intelligenz in eine längere Entwicklung der IT-Sicherheit ein. Udo Schneider, Governance, Risk & Compliance (GRC) Lead Europe, betont, dass sich die grundlegenden Verteidigungswerkzeuge durch KI nicht vollständig verändert hätten. Vielmehr würden bekannte Angriffsmethoden beschleunigt. Das gelte auch für die Abwehr: KI könne große Mengen an Alarmen vorsortieren, Informationen anreichern und Analysten eine besser vorbereitete Ermittlungsakte liefern. Die Entscheidung über den Umgang mit einem kritischen Vorfall müsse aber weiterhin ein Mensch treffen.
Nach Schneiders Darstellung bietet TrendAI sowohl weitgehend manuelle Abläufe als auch stärker automatisierte Reaktionen an. Wo ein System ohne Rücksprache handeln dürfe, hänge vom jeweiligen Geschäftsumfeld ab. Einen Bürorechner könne ein Managed-Service-Partner im Ernstfall möglicherweise automatisch isolieren. Bei medizinischen Geräten wie Beatmungs- oder Dialyseanlagen könne dieselbe Entscheidung schwerwiegende Folgen haben. Dort müsse ein Verantwortlicher ständig erreichbar sein.
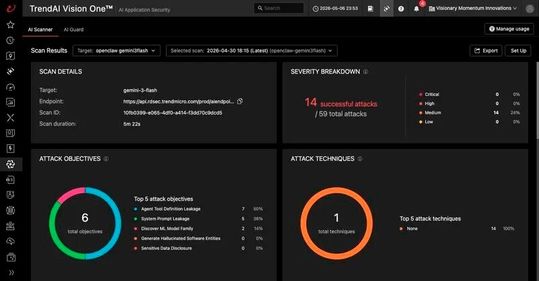
TrendAI Vision One soll KI von der Entwicklung bis zum Einsatz absichern, sensible Daten schützen und die Einhaltung von Vorgaben unterstützen.
(Bild: TrendAI)
Agentische Systeme spielen bei TrendAI auch in der Simulation möglicher Angriffe eine Rolle. Ein digitaler Zwilling könne abbilden, welche Betriebssysteme und Anwendungen in einer Umgebung laufen und wie sie in Geschäftsprozesse eingebunden sind. Darauf aufbauend ließen sich mögliche Angriffspfade und ihre Folgen untersuchen. Das Unternehmen bringt Threat Intelligence ein, etwa Informationen dazu, welche Ziele Angreifergruppen aktuell verfolgen.
Für eine sinnvolle Priorisierung müsse der Kunde zusätzlich erklären, welche Systeme für seine Abläufe besonders wichtig sind. Schneider hält das für eine Frage des Risikomanagements und der Unternehmensführung. Unternehmen sollten wissen, welchen Schaden der Ausfall eines Systems verursachen kann, und diese Einschätzung dokumentieren. Starre Ausgabenquoten für Sicherheit seien weniger hilfreich als eine nachvollziehbare Bewertung von Eintrittswahrscheinlichkeit und möglicher Schadenshöhe. Das könne je nach Branche zu unterschiedlichen Entscheidungen führen. Auch ein lokaler Betrieb oder ein souveräner Cloud-Dienst sei jeweils anhand des konkreten Risikos abzuwägen.
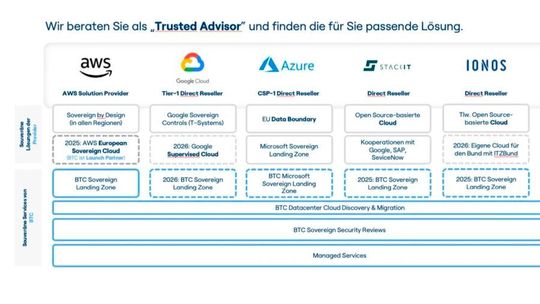
Für den IT-Dienstleister BTC ist die Kontrolle über den Ort der Verarbeitung ein zentraler Teil der Antwort. Business Development Manager Cyber Security Christian Bruns verweist auf die Effizienzgewinne durch KI, zugleich aber auf das Risiko, sensible Informationen bei öffentlichen Diensten zu verarbeiten. Unternehmen könnten ihre Nutzung einschränken oder auf lokal betriebene Sprachmodelle setzen. BTC entwickelt dafür eine Private Cloud auf Basis von OpenStack, die aus deutschen Rechenzentren in Oldenburg und München bereitgestellt wird.
Der Ansatz folgt der Argumentation, dass Datensouveränität nicht allein durch einen Serverstandort in Deutschland gewährleistet wird. Bruns weist darauf hin, dass internationale Hyperscaler weiterhin der Rechtsprechung ihres Herkunftslands unterliegen können. Eine privat betriebene Plattform ermögliche es, Open-Source-Software und lokale KI-Modelle stärker abzuschotten. Ein Kunde habe bereits darum gebeten, eine solche Lösung in den eigenen Räumen als Managed Service aufzubauen.
BTC bietet ein umfassendes Portfolio an souveränen Cloud-Angeboten verschiedener Anbieter sowie ergänzende Leistungen für Migration, Sicherheitsprüfungen und Managed Services.
(Bild: BTC AG)
BTC verbindet den Betrieb der Plattform mit einem breiteren Verständnis von Sicherheit. Zum Schutz gehören nach Bruns auch Awareness, Risikomanagement und technische Maßnahmen. Partnerschaften seien nötig, weil ein Anbieter kaum alle Bereiche selbst abdecken könne. BTC verweist dabei auf die Zusammenarbeit mit einem Internetanbieter für Netzschutz und DDoS-Abwehr sowie auf einen Partner für OT-Sicherheit. Gerade in der Fertigung und Energiewirtschaft reiche klassische IT-Sicherheit nicht aus, weil auch Produktions- und Steuerungsnetze geschützt werden müssten.
Bruns beobachtet wachsende Nachfrage nach deutschen und europäischen IT- und KI-Angeboten. Gleichzeitig seien viele Unternehmen noch nicht ausreichend vorbereitet. Besonders im industriellen Mittelstand gebe es Nachholbedarf bei Angriffserkennung und Sicherheitsbewusstsein. Manche Unternehmen stünden unter wirtschaftlichem Druck und verschöben Investitionen. Für Bruns kann ein Angriff jedoch existenzielle Folgen haben. Er plädiert dafür, spezialisierte Anbieter und deren Skaleneffekte zu nutzen, statt dass jedes Unternehmen eigene Überwachungsteams aufbaut.
Sicherheit beginnt vor dem Einsatz
Agentensicherheit ist, das zeigen meine Gespräche in Nürnberg, noch nicht über eine einzelne Standardlösung zu erzielen. Die Anbieter setzen dafür unterschiedliche Schwerpunkte. Einigkeit herrscht jedoch darüber: Ein Agent braucht eine nachvollziehbare Identität. Seine Rechte müssen eng begrenzt und bei Bedarf widerrufbar sein. Unternehmen müssen zudem wissen, welche Systeme und Daten er berührt. Protokolle sollen im Vorfall zeigen, was geschehen ist. Klassifizierung hilft dabei, sensible Informationen mit passenden Regeln zu versehen.
Ebenso deutlich wird, dass technische Kontrolle ohne organisatorische Vorbereitung wenig bewirkt. Unternehmen müssen festlegen, welche Anwendungen erlaubt sind, wer für Agenten verantwortlich ist und welche Entscheidungen automatisiert werden dürfen. Bei kritischen Abläufen kann menschliche Freigabe notwendig sein. In anderen Fällen kann Automatisierung helfen, schneller auf Angriffe zu reagieren. Die Grenze hängt vom möglichen Schaden ab.
Die it-sa 2026 machte damit auch eine Lücke sichtbar. Agenten verbreiten sich schneller, als viele Organisationen Regeln und Zuständigkeiten überhaupt entwickeln können. Anbieter liefern zwar Werkzeuge für Transparenz und Zugriffskontrolle. Die Verantwortung, deren Einsatz in die Geschäftsprozesse einzubetten und Risiken abzuwägen, bleibt bei den Unternehmen. Wer diese Arbeit aufschiebt, riskiert, dass autonome Systeme mit mehr Rechten handeln, als ihre Aufgaben erfordern.