Souveräne Cloud bedeutet im Jahr 2026 weit mehr als nur Daten in europäischen Rechenzentren zu speichern. Entscheidend sind Kontrolle, Exit-Fähigkeit und Transparenz über den gesamten Stack hinweg.
Cloud und KI wachsen zusammen – und damit auch die Frage nach der Kontrolle über die Infrastruktur.
Cloud Computing ist für Unternehmen und Behörden längst ein zentraler Baustein der Digitalisierung. Gleichzeitig wächst die Frage, wie viel Kontrolle über Daten, Infrastruktur und Technologien tatsächlich in den eigenen Händen bleibt. Genau hier setzt das Konzept der souveränen Cloud an: Entscheidend ist 2026 nicht mehr nur, wo Daten liegen, sondern wer Software, Administration, Lieferketten und Schnittstellen kontrolliert.
Souveränität neu gedacht
Die europäische Debatte über digitale Souveränität hat sich in den vergangenen Jahren deutlich weiterentwickelt. Gemeint ist heute immer stärker die Fähigkeit, kritische digitale Technologien und Infrastrukturen selbstbestimmt zu nutzen, zu betreiben und weiterzuentwickeln. Cloud und KI spielen dabei eine Schlüsselrolle, weil sie für viele Organisationen inzwischen zur grundlegenden digitalen Arbeitsumgebung geworden sind.
Bildergalerie
Souveränität lässt sich deshalb nicht mehr allein über den Speicherort von Daten definieren. Ein Rechenzentrum in der EU erfüllt zwar Anforderungen an die Datenresidenz, damit ist aber noch nicht beantwortet, wer die eingesetzte Software kontrolliert, wer administrativen Zugriff besitzt oder wie abhängig der Betreiber von außereuropäischen Technologien und Zulieferern ist.
Von Datenstandort zu Exit-Fähigkeit
Genau diese Perspektive rückt stärker in den Mittelpunkt. Souveränität wird messbarer, wenn nicht nur der Standort, sondern auch die tatsächliche Kontrolle über den gesamten Stack betrachtet wird. Dazu gehören Software, Betrieb, Wartung, Lieferketten und die Möglichkeit, eine Umgebung im Zweifel wieder zu verlassen.
Auch der Data Act folgt diesem Ansatz. Er soll den Anbieterwechsel bei Cloud- und anderen Datenverarbeitungsdiensten erleichtern und die Interoperabilität verbessern. Offene Schnittstellen und die Möglichkeit, Daten und Anwendungen in geeigneter Form zu übertragen, sollen Abhängigkeiten reduzieren. Für Unternehmen wird damit die Exit-Fähigkeit zu einem zentralen Kriterium: Wer Daten und Anwendungen technisch nicht aus einer Umgebung herauslösen kann, bleibt trotz vertraglicher Zusicherungen gebunden.
Parallel gewinnt Open Source an Bedeutung. Offene Software kann Transparenz schaffen und Abhängigkeiten verringern, ist aber kein automatischer Beleg für Souveränität. Entscheidend bleibt, wie der gesamte Betrieb organisiert ist und welche Abhängigkeiten bei Hardware, Support, Administration und Weiterentwicklung bestehen.
Cloud und KI zusammen denken
Eine weitere Entwicklung verändert die Diskussion grundlegend: Souveräne Cloud und souveräne KI lassen sich kaum noch getrennt betrachten. KI-Anwendungen benötigen erhebliche Rechenkapazitäten und greifen häufig auf sensible Unternehmens-, Forschungs- oder Verwaltungsdaten zu. Damit stellt sich die Frage, unter welchen Bedingungen diese Daten verarbeitet werden und wer die zugrunde liegende Infrastruktur kontrolliert.
Deshalb rücken Cloud-, KI-, Rechenzentrums- und Open-Source-Politik in Europa immer stärker zusammen. Der souveräne Ansatz betrachtet die gesamte Wertschöpfungskette – von Chips und Infrastruktur über Software und Cloud bis hin zu KI. Gleichzeitig wird der Ausbau der europäischen Rechenzentrumskapazitäten als Voraussetzung digitaler Selbstbestimmung gesehen. Auch in Deutschland gilt zusätzliche Rechenleistung zunehmend als strategische Infrastruktur, nicht zuletzt wegen des wachsenden KI-Bedarfs.
Damit verschiebt sich die Perspektive: Souveränität beginnt nicht erst beim Cloud-Vertrag. Sie hängt auch davon ab, ob ausreichend eigene Rechen-, Energie- und Netzinfrastruktur vorhanden ist und ob Abhängigkeiten bei Hardware, Basissoftware und spezialisierten Komponenten beherrscht werden.
Stand: 08.12.2025
Es ist für uns eine Selbstverständlichkeit, dass wir verantwortungsvoll mit Ihren personenbezogenen Daten umgehen. Sofern wir personenbezogene Daten von Ihnen erheben, verarbeiten wir diese unter Beachtung der geltenden Datenschutzvorschriften. Detaillierte Informationen finden Sie in unserer Datenschutzerklärung.
Einwilligung in die Verwendung von Daten zu Werbezwecken
Ich bin damit einverstanden, dass die Vogel IT-Medien GmbH, Max-Josef-Metzger-Straße 21, 86157 Augsburg, einschließlich aller mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen (im weiteren: Vogel Communications Group) meine E-Mail-Adresse für die Zusendung von Newslettern und Werbung nutzt. Auflistungen der jeweils zugehörigen Unternehmen können hier abgerufen werden.
Der Newsletterinhalt erstreckt sich dabei auf Produkte und Dienstleistungen aller zuvor genannten Unternehmen, darunter beispielsweise Fachzeitschriften und Fachbücher, Veranstaltungen und Messen sowie veranstaltungsbezogene Produkte und Dienstleistungen, Print- und Digital-Mediaangebote und Services wie weitere (redaktionelle) Newsletter, Gewinnspiele, Lead-Kampagnen, Marktforschung im Online- und Offline-Bereich, fachspezifische Webportale und E-Learning-Angebote. Wenn auch meine persönliche Telefonnummer erhoben wurde, darf diese für die Unterbreitung von Angeboten der vorgenannten Produkte und Dienstleistungen der vorgenannten Unternehmen und Marktforschung genutzt werden.
Meine Einwilligung umfasst zudem die Verarbeitung meiner E-Mail-Adresse und Telefonnummer für den Datenabgleich zu Marketingzwecken mit ausgewählten Werbepartnern wie z.B. LinkedIN, Google und Meta. Hierfür darf die Vogel Communications Group die genannten Daten gehasht an Werbepartner übermitteln, die diese Daten dann nutzen, um feststellen zu können, ob ich ebenfalls Mitglied auf den besagten Werbepartnerportalen bin. Die Vogel Communications Group nutzt diese Funktion zu Zwecken des Retargeting (Upselling, Crossselling und Kundenbindung), der Generierung von sog. Lookalike Audiences zur Neukundengewinnung und als Ausschlussgrundlage für laufende Werbekampagnen. Weitere Informationen kann ich dem Abschnitt „Datenabgleich zu Marketingzwecken“ in der Datenschutzerklärung entnehmen.
Falls ich im Internet auf Portalen der Vogel Communications Group einschließlich deren mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen geschützte Inhalte abrufe, muss ich mich mit weiteren Daten für den Zugang zu diesen Inhalten registrieren. Im Gegenzug für diesen gebührenlosen Zugang zu redaktionellen Inhalten dürfen meine Daten im Sinne dieser Einwilligung für die hier genannten Zwecke verwendet werden. Dies gilt nicht für den Datenabgleich zu Marketingzwecken.
Recht auf Widerruf
Mir ist bewusst, dass ich diese Einwilligung jederzeit für die Zukunft widerrufen kann. Durch meinen Widerruf wird die Rechtmäßigkeit der aufgrund meiner Einwilligung bis zum Widerruf erfolgten Verarbeitung nicht berührt. Um meinen Widerruf zu erklären, kann ich als eine Möglichkeit das unter https://contact.vogel.de abrufbare Kontaktformular nutzen. Sofern ich einzelne von mir abonnierte Newsletter nicht mehr erhalten möchte, kann ich darüber hinaus auch den am Ende eines Newsletters eingebundenen Abmeldelink anklicken. Weitere Informationen zu meinem Widerrufsrecht und dessen Ausübung sowie zu den Folgen meines Widerrufs finde ich in der Datenschutzerklärung.
Sicherheit und angemessenes Maß
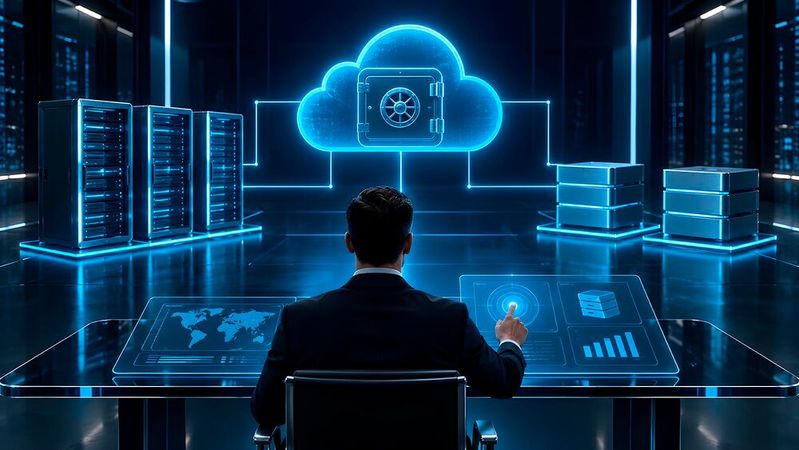
Sicherheit bleibt eine wesentliche Säule souveräner Cloud-Angebote. Verschlüsselung, Zero-Trust-Architekturen, kontrollierte Administrationswege und überprüfbare Sicherheitsprozesse sind ebenso wichtig wie die Frage, wer im Ernstfall auf Systeme und Daten zugreifen kann. Gerade bei sensiblen Anwendungen reicht die Betrachtung des Rechenzentrumsstandorts allein nicht aus.
Gleichzeitig nimmt der regulatorische Druck zu. Für Unternehmen werden Fragen der KI-Governance, des Datenschutzes und der Cloud-Architektur immer stärker miteinander verknüpft. Es stellt sich weniger die Frage, ob eine möglichst souveräne Cloud benötigt wird, sondern welches Maß an Souveränität für den jeweiligen Anwendungsfall sinnvoll ist. Für hochsensible Verwaltungs-, Gesundheits- oder Forschungsdaten gelten andere Anforderungen als für weniger kritische Workloads.
Auch die Kostenfrage bleibt relevant. Höhere Anforderungen an Kontrolle, Personal, Infrastruktur und Lieferketten verursachen zusätzlichen Aufwand. Dem stehen Risiken durch Lock-in, regulatorische Unsicherheit und strategische Abhängigkeiten gegenüber. Souveränität wird damit zunehmend zu einer Frage des Risikomanagements – und weniger zu einem rein technischen Infrastrukturthema.
Die Entwicklung zeigt vor allem eines: Die souveräne Cloud ist vom Spezialthema für besonders schützenswerte Daten zu einem festen Bestandteil der europäischen Digitalstrategie geworden. Ihr Wert bemisst sich nicht allein daran, wo Daten gespeichert werden, sondern daran, wie selbstbestimmt eine Organisation ihre digitale Infrastruktur betreiben, kontrollieren, verändern und im Zweifel auch wieder verlassen kann.