Verteilte Firewalls und Cloud-Kontrollen erschweren den Überblick über Zugriffsrechte. Ein zentrales Firewall-Policy-Management hilft Unternehmen, Regeln plattformübergreifend zu analysieren, Risiken zu erkennen und Änderungen sicherer zu steuern, ohne die Durchsetzung selbst zentralisieren zu müssen.
Zentrales Firewall-Policy-Management schafft Transparenz über Zugriffsregeln in hybriden Cloud-Umgebungen und unterstützt Unternehmen dabei, Risiken und Compliance-Anforderungen im Blick zu behalten.
Durch die Hybrid Cloud ist die Verwaltung von Firewall-Richtlinien zu einer Aufgabe geworden, die weit über die reine Geräteverwaltung hinausgeht. Zugriffskontrollen erstrecken sich heute über Rechenzentren, Cloud-Umgebungen, Niederlassungen und verschiedene Sicherheitsplattformen. Ein Sicherheitsteam mag wissen, was eine einzelne Firewall erlaubt, hat aber selten einen verlässlichen Überblick darüber, was die gesamte Umgebung tatsächlich zulässt. Das liegt daran, dass wirksamer Zugriff vom Zusammenspiel aus Regeln, Routen, Netzwerkobjekten und mehreren Durchsetzungsebenen abhängt. Ändert sich die Umgebung, verschieben sich auch diese Abhängigkeiten.
Besonders betroffen sind große, komplexe Unternehmen mit vielen Standorten, Cloud-Umgebungen oder unterschiedlichen Durchsetzungsmustern sowie regulierte Organisationen mit hohen Audit-Anforderungen Auch Unternehmen, die eine Cloud-Migration oder M&A-Prozesse durchlaufen, sind davon betroffen. In Umgebungen mit hoher Veränderungsdynamik verschärft sich dieses Problem zusätzlich.
Wenn Regeln ihren Grund überdauern
Firewall-Richtlinien sammeln sich oft noch lange an, nachdem sich die Umstände, die zu ihrer Erstellung führten, geändert haben. Das Problem ist selten eine einzelne, offensichtlich gefährliche Regel, sondern die schleichende Trennung zwischen Richtlinie und Zweck: Zugriffsrechte, die nach einer Anwendungsverlagerung bestehen bleiben, Ausnahmen, die ihren ursprünglichen Bedarf überdauern, und Zuständigkeiten, die mit wechselnden Teams immer schwerer zu klären sind.
Daten von FireMon Insights verdeutlichen das Ausmaß: In anonymisierten Unternehmensumgebungen waren 69 Prozent der Firewall-Regeln ungenutzt, 45 Prozent hatten keinen Verantwortlichen oder keine Dokumentation, und 17 Prozent waren redundant oder wurden von anderen Regeln überschattet.
Das stellt Sicherheitsteams vor ein echtes Problem. Je mehr eine Richtlinie interpretiert werden muss statt einfach verstanden zu werden, desto aufwendiger wird jede Änderung und desto unklarer wird, welcher Zugriff tatsächlich notwendig ist. Selbst Routineänderungen erfordern dann aufwendige Analysen, nur um zu klären, was eine Richtlinie bereits zulässt.
Dieselbe Unsicherheit erschwert Audits und Compliance-Nachweise, denn ein Zugriff ist nicht allein dadurch gerechtfertigt, dass eine entsprechende Regel für ihn existiert. Mit der Zeit verwischt so der Unterschied zwischen bewusst getroffenen Berechtigungen und solchen, die nur mangels Überprüfung fortbestehen. Das Regelwerk spiegelt dann eher die Geschichte der Umgebung wider als das Zugriffsmodell, das ein Unternehmen eigentlich durchsetzen will.
Governance für verteilte Durchsetzung
An diesem Punkt wird Firewall-Policy-Management zu einem Governance-Problem, denn die Durchsetzungsebene bleibt verteilt. Firewalls bestehen neben Cloud-Kontrollen, Mikrosegmentierungstechnologien und anderen Durchsetzungsplattformen. Diese werden oft von unterschiedlichen Teams verwaltet und durch unterschiedliche operative Prozesse gesteuert. Diese Komplexität lässt sich nicht auflösen, indem man alles hinter einer Konsole vereint. Was jedoch zusammengeführt werden kann, ist die Governance der Richtlinien selbst.
Eine Security Policy Control Plane, also eine Kontroll-Ebene für Sicherheitsrichtlinien, bietet einen konsolidierten Überblick über den tatsächlichen Zugriff, analysiert Richtlinien hinsichtlich Risiko und Compliance und steuert Änderungen über die gesamte Durchsetzungslandschaft hinweg. Teams können somit prüfen, welchen Zugriff eine geplante Änderung schafft und ob dieser die geschäftliche Anforderung dahinter widerspiegelt. Risiko und Compliance lassen sich somit bereits vor der Implementierung bewerten.
Stand: 08.12.2025
Es ist für uns eine Selbstverständlichkeit, dass wir verantwortungsvoll mit Ihren personenbezogenen Daten umgehen. Sofern wir personenbezogene Daten von Ihnen erheben, verarbeiten wir diese unter Beachtung der geltenden Datenschutzvorschriften. Detaillierte Informationen finden Sie in unserer Datenschutzerklärung.
Einwilligung in die Verwendung von Daten zu Werbezwecken
Ich bin damit einverstanden, dass die Vogel IT-Medien GmbH, Max-Josef-Metzger-Straße 21, 86157 Augsburg, einschließlich aller mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen (im weiteren: Vogel Communications Group) meine E-Mail-Adresse für die Zusendung von Newslettern und Werbung nutzt. Auflistungen der jeweils zugehörigen Unternehmen können hier abgerufen werden.
Der Newsletterinhalt erstreckt sich dabei auf Produkte und Dienstleistungen aller zuvor genannten Unternehmen, darunter beispielsweise Fachzeitschriften und Fachbücher, Veranstaltungen und Messen sowie veranstaltungsbezogene Produkte und Dienstleistungen, Print- und Digital-Mediaangebote und Services wie weitere (redaktionelle) Newsletter, Gewinnspiele, Lead-Kampagnen, Marktforschung im Online- und Offline-Bereich, fachspezifische Webportale und E-Learning-Angebote. Wenn auch meine persönliche Telefonnummer erhoben wurde, darf diese für die Unterbreitung von Angeboten der vorgenannten Produkte und Dienstleistungen der vorgenannten Unternehmen und Marktforschung genutzt werden.
Meine Einwilligung umfasst zudem die Verarbeitung meiner E-Mail-Adresse und Telefonnummer für den Datenabgleich zu Marketingzwecken mit ausgewählten Werbepartnern wie z.B. LinkedIN, Google und Meta. Hierfür darf die Vogel Communications Group die genannten Daten gehasht an Werbepartner übermitteln, die diese Daten dann nutzen, um feststellen zu können, ob ich ebenfalls Mitglied auf den besagten Werbepartnerportalen bin. Die Vogel Communications Group nutzt diese Funktion zu Zwecken des Retargeting (Upselling, Crossselling und Kundenbindung), der Generierung von sog. Lookalike Audiences zur Neukundengewinnung und als Ausschlussgrundlage für laufende Werbekampagnen. Weitere Informationen kann ich dem Abschnitt „Datenabgleich zu Marketingzwecken“ in der Datenschutzerklärung entnehmen.
Falls ich im Internet auf Portalen der Vogel Communications Group einschließlich deren mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen geschützte Inhalte abrufe, muss ich mich mit weiteren Daten für den Zugang zu diesen Inhalten registrieren. Im Gegenzug für diesen gebührenlosen Zugang zu redaktionellen Inhalten dürfen meine Daten im Sinne dieser Einwilligung für die hier genannten Zwecke verwendet werden. Dies gilt nicht für den Datenabgleich zu Marketingzwecken.
Recht auf Widerruf
Mir ist bewusst, dass ich diese Einwilligung jederzeit für die Zukunft widerrufen kann. Durch meinen Widerruf wird die Rechtmäßigkeit der aufgrund meiner Einwilligung bis zum Widerruf erfolgten Verarbeitung nicht berührt. Um meinen Widerruf zu erklären, kann ich als eine Möglichkeit das unter https://contact.vogel.de abrufbare Kontaktformular nutzen. Sofern ich einzelne von mir abonnierte Newsletter nicht mehr erhalten möchte, kann ich darüber hinaus auch den am Ende eines Newsletters eingebundenen Abmeldelink anklicken. Weitere Informationen zu meinem Widerrufsrecht und dessen Ausübung sowie zu den Folgen meines Widerrufs finde ich in der Datenschutzerklärung.
So funktioniert die Integration
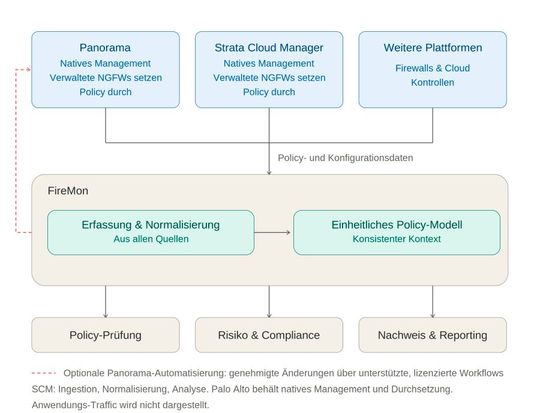
Konkret sammelt FireMon dafür Konfigurations- und Richtlinieninformationen aus unterstützten Palo-Alto-Umgebungen und normalisiert sie gemeinsam mit Daten aus anderen Plattformen zu einem einheitlichen Modell. Der Umfang der Integration unterscheidet sich je nach Management-Umgebung: Bei Panorama umfasst sie Konfigurationsabfrage, Richtlinienanalyse und bei passender Lizenz auch Change-Automatisierung. Beim Strata Cloud Manager (SCM) umfasst sie aktuell Policy-Ingestion, Normalisierung und Analyse. Die Verwaltung und Durchsetzung selbst verbleiben dabei stets in der Palo-Alto-Umgebung.
Zusammenführung von Richtlinien- und Konfigurationsdaten aus verschiedenen Plattformen in einem einheitlichen Policy-Modell.
(Bild: KI-generiert)
Ein Praxisbeispiel: Eine Anwendung wird verlagert, ihre alten Zugriffsregeln bleiben jedoch bestehen. FireMon macht diesen Fall in vier Schritten greifbar. Zunächst identifiziert das Team die relevanten Regeln, indem es das normalisierte Policy-Modell nach den früheren Adressen und Diensten durchsucht. Anschließend prüft es den Kontext: d. h. es zieht Befunde, Nutzungsdaten und das Ergebnis einer Rücksprache mit dem Anwendungsverantwortlichen heran. Im dritten Schritt wird die Änderung vorbereitet und dokumentiert, welche Zugriffe bestehen bleiben und welche eingeschränkt werden. Zuletzt wird das Ergebnis verifiziert. Nach der Umsetzung werden die betroffenen Regeln neu bewertet und die Nachweise werden archiviert.
Governance darf daher nicht mit der Genehmigung einer Regel enden, sondern muss auch im Anschluss belegen, dass die durchgesetzte Richtlinie weiterhin eine bewusste Entscheidung ist. Dies lässt sich auch in bestehende IT-Service-Management- oder Change-Management-Workflows integrieren. Die Policy-Analyse liefert die Grundlage für die Entscheidung. Rezertifizierung und Lifecycle-Management sorgen dafür, dass die Policy regelmäßig überprüft wird, statt allein durch ihre Präsenz in der Konfiguration dauerhaft zu bestehen.
Voraussetzungen und Grenzen
Für das Governance-Modell ist allerdings Vorarbeit erforderlich: Es müssen Policy-Standards definiert, Zuständigkeiten festgelegt und genügend Kontext bereitgestellt werden, um zu verstehen, warum Zugriffe bestehen. Die technischen Voraussetzungen sind konkret: eine unterstützte Deployment-Konstellation aus FireMon-Release, Device Pack und Palo-Alto-Version, Management-Zugangsdaten und Netzwerkkonnektivität für die Datenerfassung. Für SCM werden zusätzlich Tenant Service Group ID, Client-ID und Client Secret mit passenden Service-Account-Rollen benötigt. Für Nutzungsanalysen ist eine Log-Erfassung per Syslog over TLS über den Strata Logging Service erforderlich und für Panorama-Automatisierung eine separate Lizenz.
Gute Governance hängt weiterhin vom menschlichen Urteilsvermögen ab. Zwar kann eine Plattform redundante Richtlinien identifizieren und Risiken aufzeigen, doch die Entscheidung, ob eine Ausnahme gerechtfertigt ist, muss das Unternehmen selbst treffen. Die Technologie macht diese Entscheidungen transparenter und fundierter, ersetzt sie jedoch nicht.
Kontrolle zentralisieren, nicht die Durchsetzung
Auch wenn hybride Infrastrukturen zunehmend dezentraler werden, müssen Sicherheitsverantwortliche nicht für jede Durchsetzungstechnologie einen eigenen Verwaltungsort einrichten. Sie müssen jedoch wissen, welche Möglichkeiten diese Technologien insgesamt bieten und ob diese dem ursprünglichen Zweck weiterhin gerecht werden. Genau das leistet die Security Policy Control Plane: eine Governance-Ebene, die sich über verteilte Durchsetzung erstreckt, ohne dass die Durchsetzungslandschaft selbst einheitlich werden muss. So bleiben verteilte Sicherheitskontrollen Teil eines stimmigen Policy-Modells, anstatt zu einer wachsenden Zahl isolierter Einzelentscheidungen zu werden, die immer schwerer zu treffen sind.
* Der Autor Peter Köhncke ist Country Manager DACH & Central Europe bei FireMon. Er verfügt über eine fast 30-jährige Erfahrung in der Network-Security-Industrie und verantwortete in dieser Zeit unter anderem den Aufbau und die Skalierung von Vertriebs- und Partnerstrukturen sowie die erfolgreiche Markteinführung innovativer Security-Plattformen im europäischen Enterprise-Umfeld.